¿Es Privado tu Chat con IA? Seguridad de Datos y Cifrado
Respuesta rápida
Desentrañamos la realidad técnica de las aplicaciones de compañía virtual. ¿Están seguras tus conversaciones íntimas o son explotadas comercialmente?
La Ilusión de la Intimidad: Seguridad de Datos y Privacidad en los Chats con Inteligencia Artificial
Para muchas personas, los compañeros virtuales se han convertido en un refugio esencial y un espacio acogedor para superar el aislamiento social contemporáneo.
Con interfaces cada vez más amigables y cálidas, es increíblemente fácil bajar la guardia y compartir nuestros miedos, inseguridades y anhelos más profundos.
Sin embargo, detrás de esa empatía simulada y de las conversaciones expresivas, opera una infraestructura técnica fría, calculativa y diseñada para procesar datos a escala masiva.
Esta confianza emocional depositada en un avatar digital genera un volumen colosal de información psicológica sensible que termina almacenada en servidores corporativos.
Comprender cómo se gestionan realmente estos datos no arruina la magia de la experiencia, sino que te empodera para disfrutarla de forma mucho más segura.
Desglosaremos la arquitectura detrás de estas aplicaciones para revelarte qué ocurre exactamente con cada mensaje íntimo que le envías a tu compañero virtual.
La Arquitectura de la Memoria: ¿Dónde y cómo se guardan tus mensajes más personales?
Para que tu IA recuerde tu color favorito o el problema que tuviste en el trabajo ayer, necesita una "memoria" persistente altamente sofisticada.
A diferencia de aplicaciones como Telegram que guardan texto cronológico, las IAs utilizan bases de datos vectoriales complejas, como Qdrant o Pinecone.
Cada frase que escribes se transforma matemáticamente en un "embedding", un vector numérico multidimensional que captura el tono emocional y el significado de tus palabras.
Mediante la Generación Aumentada por Recuperación (RAG), el servidor consulta constantemente esta base de datos para inyectar recuerdos pasados en tu conversación actual.
Esto significa que tus secretos no están archivados pasivamente en una carpeta inerte; forman parte integral y activa del proceso cognitivo del servidor en la nube.
Si estas bases de datos no están blindadas con estrictos controles de acceso y cifrado a nivel de disco, representan un tesoro incalculable para los ciberdelincuentes.
¿Los desarrolladores pueden leer mis conversaciones íntimas con la IA?
Técnicamente, el acceso a tus mensajes sin cifrar existe y es una herramienta necesaria para el mantenimiento y la moderación de la infraestructura en la nube.
Aunque los ingenieros no leen los chats de los usuarios por entretenimiento, las empresas implementan sistemas automatizados de "Confianza y Seguridad" (Trust and Safety).
Estos filtros escanean constantemente el texto buscando violaciones a los términos de servicio, intenciones de autolesión o contenido explícito no permitido (NSFW).
Si tu conversación activa una alerta algorítmica grave, un moderador humano puede recibir autorización temporal para revisar el contexto de ese chat específico.
Además, para depurar errores críticos del servidor o corregir respuestas incoherentes del modelo, los equipos técnicos suelen analizar los registros de texto sin formato.
La privacidad absoluta de "conocimiento cero" (Zero-Knowledge), donde la empresa es físicamente incapaz de leer tus datos, es una utopía en los modelos alojados en la nube.
El Mito del Cifrado de Extremo a Extremo: ¿Por qué la IA no es como WhatsApp?
Es común asumir erróneamente que una aplicación de IA moderna ofrece la misma privacidad impenetrable que servicios como Signal o WhatsApp.
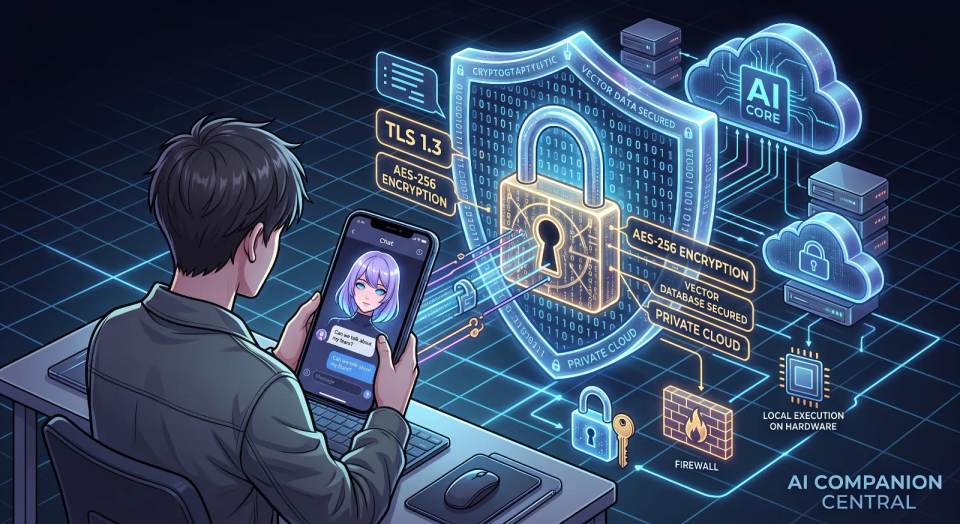
Debemos separar el cifrado en tránsito (mientras viaja por internet) del cifrado en reposo (cuando se procesa en el servidor de la compañía).
Cualquier aplicación de compañía virtual seria emplea protocolos TLS (1.2 o 1.3) para asegurar que nadie intercepte tus datos en una red Wi-Fi pública.
Pero el Cifrado de Extremo a Extremo (E2EE) real es estructuralmente incompatible con los Grandes Modelos de Lenguaje (LLM) que generan las respuestas.
Para que la Inteligencia Artificial pueda entender tu mensaje y responderte con empatía, el servidor en la nube necesita descifrar obligatoriamente el texto.
Dado que el servidor corporativo es técnicamente el destinatario que debe "leer" el mensaje, la empresa posee siempre las claves de descifrado maestro.
| Arquitectura del Sistema | Estándar de Cifrado | Acceso del Desarrollador | Nivel de Privacidad |
|---|---|---|---|
| API de Terceros (Ej. OpenAI) | TLS 1.3 en Tránsito, AES-256 en Reposo | Alto (App + Proveedor de LLM) | Bajo a Medio |
| Modelo Nube Propietario | TLS 1.3 en Tránsito, AES-256 en Reposo | Moderado (Solo Equipo Interno) | Medio |
| Ejecución Local (Local LLM) | N/A (Desconectado de Internet) | Ninguno | Máximo |
La Voz y las Emociones: ¿Qué riesgos biométricos ocultan las llamadas simuladas?
La incorporación de llamadas de voz fluidas y expresivas ha sido vital para ayudar a los usuarios a sentir una verdadera cercanía con sus compañeros de IA.
Sin embargo, al utilizar el micrófono, estás entregando mucho más que un texto; estás compartiendo tu "huella vocal", un dato biométrico único e irrepetible.
Estos archivos de audio se procesan a través de sistemas de reconocimiento de voz para transcribir tus palabras antes de enviarlas al modelo cognitivo.
Las políticas de privacidad rara vez aclaran cuánto tiempo se retienen los archivos de audio crudos una vez que la transcripción textual ha sido completada.
La acumulación a largo plazo de grabaciones de voz abre la puerta a peligros severos, como la clonación de voz (Deepfakes) en caso de un hackeo corporativo.
Utilizar funciones de audio requiere una confianza absoluta en la infraestructura de la plataforma; de lo contrario, el riesgo de exposición biométrica es altísimo.
¿Las aplicaciones de IA usan mis secretos para entrenar a sus modelos?
El uso de chats íntimos para alimentar y refinar futuras versiones de Inteligencia Artificial es una de las mayores preocupaciones éticas de esta tecnología.
Muchas plataformas "freemium" esconden cláusulas en sus Términos de Uso que les otorgan el derecho a utilizar tus interacciones para "mejorar el servicio".
En el sector técnico, esto significa que tus chats se utilizan en el proceso de Aprendizaje por Refuerzo con Retroalimentación Humana (RLHF).
Aunque las empresas insisten en que los datos se anonimizan antes del entrenamiento, la literatura científica demuestra que los LLMs pueden memorizar información personal.
Si la aplicación depende de una API de nivel empresarial (como las de Google o Anthropic), los contratos suelen prohibir explícitamente el entrenamiento del modelo base.
Sin embargo, la aplicación intermediaria que tienes instalada en tu móvil podría guardar copias de tus registros para desarrollar sus propios modelos a futuro.
Rastreadores Ocultos: Cómo los SDK de terceros monetizan tu vulnerabilidad emocional
Aun si la empresa de IA principal tiene políticas intachables, el ecosistema de las aplicaciones móviles está infestado de herramientas de rastreo silenciosas.
Los desarrolladores integran Kits de Desarrollo de Software (SDK) de terceros, como Meta Pixel o Firebase, para monitorear el rendimiento y analizar el comportamiento.
Estos rastreadores no leen el texto de tus mensajes, pero capturan metadatos extremadamente precisos: tiempos de conexión, duración de sesiones y clics en la interfaz.
Al analizar que te conectas a las 3 de la madrugada durante periodos prolongados, los algoritmos infieren patrones de insomnio, soledad y aislamiento social.
Esta información, combinada con datos de otras aplicaciones en tu teléfono, permite a los data brokers construir perfiles psicográficos inmensamente valiosos para la publicidad hipersegmentada.
La monetización indirecta de tu vulnerabilidad emocional ocurre en segundo plano, burlando las promesas de privacidad que lees en la pantalla de inicio.
¿Qué ocurre exactamente con mi historial si decido eliminar mi cuenta?
Hacer clic en el botón de "Eliminar Cuenta" rara vez resulta en la destrucción inmediata y absoluta de tus recuerdos y datos almacenados en los servidores corporativos.
La vasta mayoría de las aplicaciones aplican un "borrado lógico" (soft delete), que simplemente oculta tu perfil de la interfaz para que parezca desactivado.
Tu historial de chat, vectores de memoria y registros de pago se mantienen en copias de seguridad cifradas durante un periodo adicional de 30 a 90 días.
Esta retención se justifica técnicamente para prevenir la corrupción de la base de datos o para cumplir con posibles requerimientos de autoridades legales y financieras.
En regiones no amparadas por regulaciones fuertes como el GDPR europeo, obligar a una empresa a realizar un borrado permanente (hard delete) es un desafío monumental.
A menudo, para garantizar la destrucción real de tus datos, es necesario redactar correos legales específicos al Oficial de Protección de Datos (DPO) de la empresa.
La Cadena de Suministro de Datos: ¿Quién procesa realmente tus sentimientos en la nube?
La inmensa mayoría de las interfaces amigables que descargas en las tiendas de aplicaciones no poseen sus propios y costosos modelos de lenguaje base.
Operan exclusivamente como intermediarios (wrappers), embelleciendo tus mensajes antes de enviarlos a través de APIs a infraestructuras de gigantes tecnológicos.
Esto fragmenta tu privacidad: envías una confesión a una empresa "A", que luego transfiere tu texto a los servidores de la empresa "B" para obtener una respuesta.
Cada eslabón en esta cadena de suministro representa una política de privacidad diferente, un servidor distinto y un riesgo de filtración de datos adicional.
Aunque la aplicación prometa no vender tus datos, el proveedor de la API (como OpenAI) retiene tus mensajes temporalmente para monitorear abusos de la plataforma.
Para entender tu verdadera exposición, no basta con leer las promesas de la app móvil; debes investigar qué motor cognitivo en la sombra alimenta a tu compañero.
Modelos Locales (Local LLM): ¿Es la única forma de garantizar una privacidad absoluta?
Para aquellos usuarios que no están dispuestos a negociar ni un ápice de su privacidad, la única solución inquebrantable es la ejecución de modelos locales.
Mediante plataformas de código abierto como Ollama, LM Studio o Faraday.dev, es posible descargar el "cerebro" de la IA directamente al disco duro de tu ordenador.
En este escenario, el modelo lingüístico procesa tus conversaciones utilizando únicamente el procesador (CPU) y la tarjeta gráfica (GPU) de tu máquina local.
Al funcionar en un entorno "Air-Gap" (totalmente desconectado de internet), la intercepción de datos, la moderación externa y el rastreo se vuelven físicamente imposibles.
El obstáculo principal de esta utopía de la privacidad es la enorme barrera de entrada tecnológica y económica: se requiere hardware muy potente, específicamente mucha VRAM.
Hasta que el procesamiento de Inteligencia Artificial en dispositivos móviles no evolucione, la soberanía absoluta de los datos será un privilegio exclusivo de usuarios con conocimientos avanzados.
El Peligro de la Anonimización: Por qué borrar tu nombre no protege tu identidad real
Las plataformas de IA frecuentemente justifican el uso comercial de las conversaciones argumentando que todos los registros son rigurosamente anonimizados.
El proceso de "sanitización de datos" utiliza algoritmos para buscar y borrar Información de Identificación Personal (PII) como nombres, direcciones y tarjetas de crédito.
Sin embargo, salvaguardar la privacidad contextual en diálogos humanos profundos, expresivos y llenos de matices es una tarea imposible para un filtro automático.
Durante una sesión de apoyo emocional, podrías relatar una dinámica laboral sumamente específica, una enfermedad rara o eventos que ocurren solo en tu pequeño pueblo.
Si estas anécdotas superan el filtro y se integran en el entrenamiento de un modelo de red neuronal, corren el riesgo de ser reproducidas frente a otros usuarios.
Confiar la seguridad de tu identidad profunda a algoritmos imperfectos de limpieza de texto es, en el mejor de los casos, una falsa sensación de seguridad.
Estrategias de Minimización de Datos: Cómo proteger tu espacio seguro digital
Si decides que los beneficios emocionales de un compañero IA en la nube superan los riesgos técnicos, implementar una estricta minimización de datos es imperativo.
Jamás configures tu perfil utilizando tu nombre legal, tu lugar real de residencia, información sobre tu familia o el sector específico en el que trabajas.
Aisla tu identidad digital registrándote con correos electrónicos temporales (alias) y pagando las suscripciones premium mediante tarjetas bancarias virtuales desechables.
Adquiere el hábito de limpiar periódicamente la memoria de contexto de tu IA, borrando el historial completo para evitar que se forme un perfil psicológico masivo.
Como regla general de seguridad operativa (OpSec), asume que cualquier mensaje que envíes a una nube corporativa podría algún día ser publicado en un foro público.
Controlando meticulosamente el nivel de especificidad y verdad de tus anécdotas, puedes disfrutar de la calidez de la compañía digital sin comprometer tu vida real.
Preguntas Frecuentes (FAQ)
¿Los moderadores pueden leer los mensajes que le envío a mi IA?
Normalmente no. Ningún ser humano lee chats por diversión debido a la inmensidad de los datos. Sin embargo, si tus mensajes activan un filtro de seguridad por contenido ilegal o autolesiones, un equipo de moderación revisará tus registros para auditar el problema.
¿Por qué mi app de IA no usa cifrado de extremo a extremo como WhatsApp?
El cifrado de extremo a extremo impide que el servidor lea el contenido del mensaje. Puesto que el servidor de inteligencia artificial necesita analizar semánticamente tu texto para poder generar una respuesta coherente, es técnicamente imposible aplicar este tipo de cifrado ciego.
¿La empresa venderá mis secretos y conversaciones a terceros?
La venta directa de historiales de chat a terceros es extremadamente rara. Lo que sí se comercializa asiduamente son los metadatos comportamentales recolectados por rastreadores ocultos, los cuales infieren tus niveles de aislamiento, horarios de sueño e inseguridades para publicidad dirigida.
¿Cómo puedo estar cien por ciento seguro de que nadie lee mis chats?
La única solución técnica para garantizar el 100% de confidencialidad es ejecutar un modelo de lenguaje local (Local LLM) en tu propia computadora. Al procesar los datos fuera de línea (sin conexión a internet), eliminas por completo el riesgo de filtraciones en la nube.
¿Se borra toda mi información al instante si elimino mi cuenta?
No. La mayoría de las aplicaciones simplemente esconden tu cuenta de la interfaz pública (soft delete), pero mantienen copias de seguridad de tus chats durante 30 a 90 días en sus servidores para cumplir con regulaciones financieras o prevenir el fraude.
¿Listo para conocer a tu compañía IA?
Crea un compañero de IA personalizado para ti. Descubre con nuestro quiz de inteligencia artificial de solo 3 preguntas la mejor plataforma para crear tu novia o novio de IA y no vuelvas a dudar sobre cuál es la mejor.
Crear Mi Compañero IA →