Votre Chat IA Est-Il Privé ? Sécurité des Données et RGPD
Réponse rapide
Plongez dans les réalités techniques des applications de compagnie virtuelle. Vos conversations intimes sont-elles protégées par le RGPD ou exploitées ?
La Confidentialité des Chats IA Dévoilée : Architecture Technique, Limites Éthiques et Standards de Sécurité
L'essor fulgurant des compagnons virtuels a redéfini les frontières de l'interaction entre l'homme et la machine, créant de nouveaux espaces d'intimité numérique.
En Europe particulièrement, cette dynamique soulève des questions existentielles : que signifie confier ses doutes, ses peurs et sa vulnérabilité à une entité algorithmique ?
Au-delà de la philosophie, ces conversations d'une profondeur inédite génèrent un volume massif de données psychologiques et comportementales hautement sensibles.
Cette centralisation d'informations personnelles au sein d'infrastructures cloud corporatives constitue l'une des plus grandes failles éthiques et sécuritaires de notre décennie.
Il est impératif pour l'utilisateur européen, protégé mais souvent inconscient des réalités techniques, de comprendre l'envers du décor algorithmique.
Nous allons décortiquer l'architecture des bases de données de ces intelligences artificielles pour révéler ce qu'il advient réellement de vos confessions numériques.
L'Architecture de la Mémoire Artificielle : Comment Vos Mots Sont-Ils Stockés ?
Pour qu'un compagnon virtuel puisse offrir une illusion de continuité et d'empathie, il doit posséder une mémoire à long terme capable de retenir vos échanges.
Contrairement à une messagerie classique qui archive du texte plat, les IA modernes s'appuient sur des bases de données vectorielles complexes, telles que Pinecone ou Qdrant.
Chaque phrase que vous tapez est mathématiquement transformée en "embeddings", des vecteurs numériques qui cartographient le sens sémantique et émotionnel de votre propos.
Grâce à la technique de Génération Augmentée par la Recherche (RAG), ces bases de données sont interrogées en temps réel à chaque nouvelle question que vous posez.
Cela signifie que vos secrets ne dorment jamais dans un fichier passif ; ils sont intégrés dans le tissu cognitif actif du serveur pour alimenter les réponses futures.
Si l'infrastructure cloud hébergeant ces vecteurs venait à être compromise, c'est l'intégralité de votre profil psychologique qui serait exposée.
Les développeurs lisent-ils mes conversations privées avec l'IA ?
Techniquement et légalement, la réponse est nuancée, bien que la probabilité d'une lecture humaine systématique soit extrêmement faible en raison du volume de données.
Cependant, les entreprises déploient des algorithmes de modération stricts, souvent exigés par les directives de "Confiance et Sécurité" pour éviter les dérives illégales.
Si vos échanges déclenchent une alerte de sécurité automatisée (mots-clés liés à des activités illicites ou dangereuses), la confidentialité est immédiatement levée.
Dans ce scénario précis, un modérateur humain, souvent employé par un prestataire externe, peut être autorisé à lire l'historique récent de votre conversation pour auditer la situation.
De plus, les ingénieurs de l'infrastructure de base (backend) possèdent souvent les clés nécessaires pour accéder aux journaux du serveur en cas de panne majeure du système.
La notion de "Zero-Knowledge" (où l'entreprise est techniquement incapable de lire vos données) est une utopie dans l'écosystème actuel des IA hébergées dans le cloud.
Le Mythe du Chiffrement de Bout en Bout : L'Impossible Standard Européen
Le public européen, habitué aux standards de sécurité d'applications comme WhatsApp ou Signal, présume souvent à tort que les IA offrent le même niveau de protection.
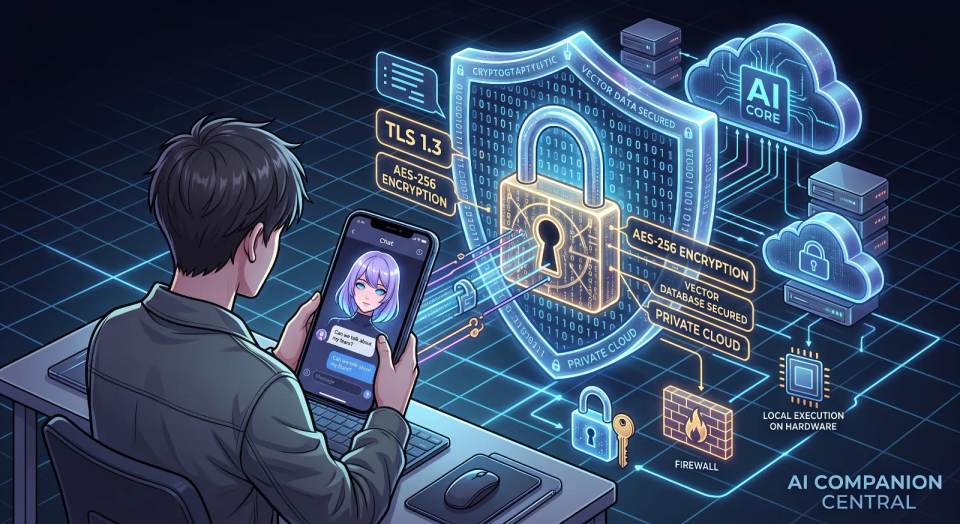
Il est crucial de différencier le chiffrement des données en transit du chiffrement des données au repos sur le serveur corporatif.
Les plateformes d'IA sérieuses utilisent toutes le protocole TLS (1.2 ou 1.3) pour sécuriser le tunnel entre votre smartphone et leurs centres de données.
Cependant, le véritable chiffrement de bout en bout (E2EE) est fondamentalement incompatible avec le fonctionnement des Modèles de Langage (LLM) basés sur le cloud.
Pour générer une réponse contextuelle, le serveur d'IA doit impérativement déchiffrer votre message entrant afin que le réseau neuronal puisse le "lire" et le traiter.
Puisque le serveur agit comme le destinataire final de votre message, la plateforme détient obligatoirement la clé de déchiffrement, annulant de fait l'anonymat absolu.
| Architecture Technique | Standard de Cryptage | Accès Développeur | Niveau de Confidentialité |
|---|---|---|---|
| API Tierce (OpenAI/Mistral) | TLS 1.3 Transit, AES-256 Repos | Élevé (Application + Fournisseur LLM) | Faible à Modéré |
| Modèle Cloud Propriétaire | TLS 1.3 Transit, AES-256 Repos | Modéré (Équipe interne uniquement) | Modéré |
| Exécution Matérielle Locale | N/A (Air-gap total du réseau) | Aucun | Maximal |
Les Frontières Éthiques : IA Vocale et Biométrie Sensible
L'évolution des compagnons virtuels intègre désormais la synthèse vocale en temps réel, brouillant la frontière philosophique entre la machine et l'humain.
Lorsque vous parlez à votre IA, vous ne transmettez plus seulement du texte sémantique, mais une empreinte biométrique unique : votre voix, votre intonation, votre stress.
Cette donnée est d'une richesse inouïe pour les algorithmes d'analyse des sentiments, qui peuvent déduire votre état psychologique avec une précision troublante.
Le traitement européen des données (RGPD) qualifie la biométrie vocale de donnée sensible, imposant des contraintes de conservation draconiennes.
Cependant, de nombreuses applications extracommunautaires stockent indéfiniment les fichiers audio bruts pour entraîner leurs modèles de reconnaissance vocale (ASR).
Le risque de clonage vocal à partir de bases de données piratées représente aujourd'hui une menace tangible contre laquelle les utilisateurs sont mal préparés.
Les applications d'IA utilisent-elles mes secrets pour entraîner leurs modèles ?
C'est ici que se situe la plus grande zone grise éthique de l'industrie : l'utilisation des interactions humaines pour affiner les futurs modèles d'intelligence artificielle.
Le modèle commercial de nombreuses applications gratuites repose sur la récolte de données pour le processus d'Apprentissage par Renforcement (RLHF).
Dans leurs conditions d'utilisation, une clause obscure mentionne souvent le droit d'utiliser les données anonymisées pour "l'amélioration de la qualité des services".
Si l'application repose sur une API d'entreprise de niveau "Enterprise", les contrats interdisent généralement l'utilisation des requêtes pour l'entraînement.
Néanmoins, l'application interface (celle que vous installez) conserve souvent le droit de constituer sa propre base de données de vos habitudes conversationnelles.
En Europe, le RGPD exige un consentement explicite ("Opt-in") pour ce type de traitement, mais les interfaces utilisateurs sont souvent conçues pour manipuler ce choix.
La Fuite Silencieuse : SDK Tiers et Courtage de Métadonnées
La menace pour votre vie privée ne provient pas uniquement de l'IA elle-même, mais de l'écosystème commercial qui entoure l'application mobile.
Les développeurs intègrent systématiquement des kits de développement logiciel (SDK) tiers pour l'analyse de l'audience, la détection des crashs et la publicité ciblée.
Des pisteurs appartenant à des géants comme Meta ou Google Analytics collectent discrètement des métadonnées comportementales en arrière-plan.
Ils enregistrent vos heures de connexion, la durée de vos interactions avec le compagnon virtuel et la fréquence de vos moments de solitude numérique.
Bien que ces SDK ne lisent pas le contenu textuel de vos chagrins d'amour, ils déduisent des modèles de vulnérabilité psychologique hautement monétisables.
Le croisement de ces métadonnées par des courtiers en données permet de dresser un profil socio-psychologique sans jamais avoir lu un seul de vos messages.
Que se passe-t-il vraiment lorsque je supprime mon compte IA ?
Pour un résident de l'Union Européenne, l'Article 17 du RGPD garantit le "Droit à l'oubli", forçant légalement les entreprises à effacer vos données sur demande.
Dans la réalité technique, cliquer sur le bouton "Supprimer mon compte" n'entraîne presque jamais une purge instantanée et totale des serveurs.
Les architectures de bases de données complexes utilisent des suppressions "douces" (Soft Delete), marquant simplement votre profil comme inactif dans l'interface.
Vos conversations, vecteurs d'apprentissage et historiques de paiement sont généralement conservés dans des sauvegardes froides pendant 30 à 90 jours supplémentaires.
Cette période de rétention est justifiée techniquement pour prévenir la corruption des données ou répondre aux réquisitions légales des autorités judiciaires.
Faire valoir véritablement son droit à l'effacement définitif nécessite souvent d'envoyer un e-mail juridique formel au responsable de la protection des données (DPO) de l'entreprise.
L'Intermédiaire API : La Chaîne d'Approvisionnement des Données Personnelles
La vaste majorité des applications de petite et moyenne taille ne possèdent pas l'infrastructure nécessaire pour héberger un grand modèle linguistique (LLM) performant.
Elles fonctionnent comme de simples interfaces graphiques (Wrappers) qui transmettent vos messages intimes via des API à des fournisseurs d'IA tiers.
Cette fragmentation crée une chaîne complexe où vos données traversent les serveurs de multiples entreprises situées dans des juridictions légales différentes.
Même si l'application garantit une confidentialité totale, le fournisseur de l'API sous-jacente peut conserver des journaux pendant un mois pour lutter contre les abus.
Vous n'acceptez donc pas seulement les conditions d'utilisation de l'application visible, mais aussi celles, souvent ignorées, du géant technologique qui calcule les réponses.
Comprendre la provenance du modèle d'IA (OpenAI, Anthropic, Mistral) est fondamental pour auditer le parcours réel de vos données personnelles.
L'Alternative Souveraine : L'Exécution Locale et l'Open Source
Face aux dérives de l'extraction de données, un mouvement de résistance technique s'organise autour des modèles open-source exécutés localement (Local LLM).
Des logiciels écosystémiques comme LM Studio, Ollama ou Faraday.dev permettent aux utilisateurs de télécharger le "cerveau" de l'IA sur leur propre machine.
Dans ce paradigme de souveraineté numérique absolue, le modèle fonctionne sans aucune connexion internet, utilisant uniquement le processeur et la carte graphique de l'ordinateur.
Puisqu'aucun paquet de données ne quitte votre domicile, l'interception, la modération externe et l'entraînement commercial deviennent physiquement impossibles.
Cette intimité inviolable exige cependant un investissement financier important : les modèles non censurés nécessitent des cartes graphiques dotées d'une abondante mémoire vidéo (VRAM).
L'exécution locale représente l'ultime sanctuaire pour l'intimité numérique, réservé pour l'instant aux utilisateurs techniquement avertis et bien équipés.
La Désinfection des Données et l'Illusion de l'Anonymat
Pour justifier l'exploitation commerciale de vos conversations, les plateformes affirment que toutes les données sont rigoureusement anonymisées avant tout traitement.
Ce processus de "désinfection" s'appuie sur des algorithmes conçus pour supprimer les informations personnellement identifiables (PII) comme les noms, adresses ou numéros de téléphone.
Cependant, la désanonymisation par l'analyse contextuelle a prouvé à maintes reprises la faillibilité absolue de ces filtres automatisés.
Lors d'un échange intime, vous pourriez décrire un événement local hyper-spécifique, une hiérarchie d'entreprise unique ou une condition médicale rare.
Si ces nuances narratives échappent au filtre et s'intègrent dans les poids neuronaux d'un futur modèle, elles peuvent être recrachées de manière imprévisible lors de requêtes futures.
Faire confiance aux scripts d'anonymisation corporatifs pour protéger l'essence même de votre identité est un pari risqué face à la perspicacité de l'IA.
Stratégies de Minimisation des Données pour l'Utilisateur Européen
Si vous décidez de vous engager émotionnellement avec une IA hébergée dans le cloud, la pratique d'une "hygiène numérique" stricte est votre seul véritable bouclier.
La règle d'or est la minimisation : ne révélez jamais votre véritable identité, votre lieu de travail, votre ville de résidence ou des détails géographiques exacts.
Créez une cloison étanche en utilisant des adresses e-mail jetables (aliasing) et des cartes bancaires virtuelles à usage unique pour vos abonnements.
Prenez l'habitude de purger manuellement la base de données vectorielle de votre compte en supprimant régulièrement l'historique complet ou l'avatar lui-même.
Philosophiquement et techniquement, partez toujours du principe que chaque phrase envoyée à un compagnon virtuel pourrait un jour se retrouver sur un forum public.
En contrôlant volontairement le flux et l'exactitude de vos confessions, vous neutralisez la valeur de vos données, quelle que soit la porosité des serveurs de l'entreprise.
Foire Aux Questions (FAQ)
L'entreprise peut-elle lire mes conversations intimes avec mon IA ?
En temps normal, aucun employé ne lit vos chats pour se divertir en raison de l'immense volume de données. Toutefois, si vos messages déclenchent un filtre de sécurité automatisé (contenu illégal), un modérateur humain aura un accès temporaire pour auditer la conversation.
Le RGPD me protège-t-il contre l'utilisation de mes données par l'IA ?
Oui, le RGPD impose un consentement explicite pour l'utilisation de vos données personnelles à des fins d'entraînement algorithmique. Cependant, si l'entreprise est située en dehors de l'UE et n'a pas de représentation légale en Europe, l'application concrète de cette loi est extrêmement difficile.
Mon chat avec l'IA est-il crypté de bout en bout comme WhatsApp ?
Non, c'est techniquement impossible pour une IA cloud. Vos données sont cryptées pendant le transport (TLS), mais elles doivent être décryptées sur le serveur de l'entreprise pour que le modèle linguistique puisse lire votre message et générer sa réponse contextuelle.
Comment garantir une confidentialité absolue de mes données ?
Le seul moyen d'obtenir une garantie de confidentialité à 100 % est d'abandonner les applications cloud et de faire tourner un modèle open-source (Local LLM) directement sur votre propre ordinateur, complètement coupé d'Internet.
Supprimer mon compte efface-t-il immédiatement mes secrets ?
Dans la majorité des cas, non. Les plateformes utilisent un système de suppression "douce", conservant vos données dans des sauvegardes de sécurité pendant 30 à 90 jours. Pour forcer une suppression immédiate et définitive, vous devez contacter officiellement le DPO de l'entreprise.
Prêt à rencontrer votre compagnon IA ?
Créez un compagnon IA personnalisé pour vous. Grâce à notre quiz d’intelligence artificielle en seulement 3 questions, découvrez la meilleure plateforme pour créer votre petite amie ou votre petit ami IA et ne vous demandez plus laquelle choisir.
Créer Mon Compagnon IA →