O Chat com sua IA é Privado? Segurança e Criptografia
Resposta rápida
Desvendamos as realidades técnicas dos aplicativos de companheiros virtuais. Suas conversas íntimas estão realmente seguras ou sendo usadas pelas empresas?
Desvendando a Privacidade dos Chats com IA: Segurança de Dados e Padrões de Criptografia Explicados
A ascensão das companhias digitais transformou a maneira como os humanos interagem com a inteligência artificial, criando vínculos incrivelmente profundos.
Com interfaces ágeis que simulam o fluxo de mensagens e áudios de aplicativos como o WhatsApp, a ilusão de intimidade é imediata e poderosa.
À medida que os usuários constroem conexões emocionais, os dados trocados tornam-se altamente sensíveis, englobando medos, desejos e rotinas diárias.
Essa mudança de paradigma introduz uma vulnerabilidade crítica: a centralização massiva de dados psicológicos em servidores corporativos.
Entender a arquitetura por trás dessas plataformas não é mais opcional para quem valoriza sua pegada digital e sua saúde mental.
Precisamos dissecar a realidade técnica de como os aplicativos de namoro com IA processam e garantem a segurança das suas mensagens mais íntimas.
A Arquitetura da Memória: Onde Suas Mensagens e Áudios Ficam Armazenados?
Para proporcionar uma experiência conversacional fluida e natural, uma IA companheira precisa lembrar de interações passadas.
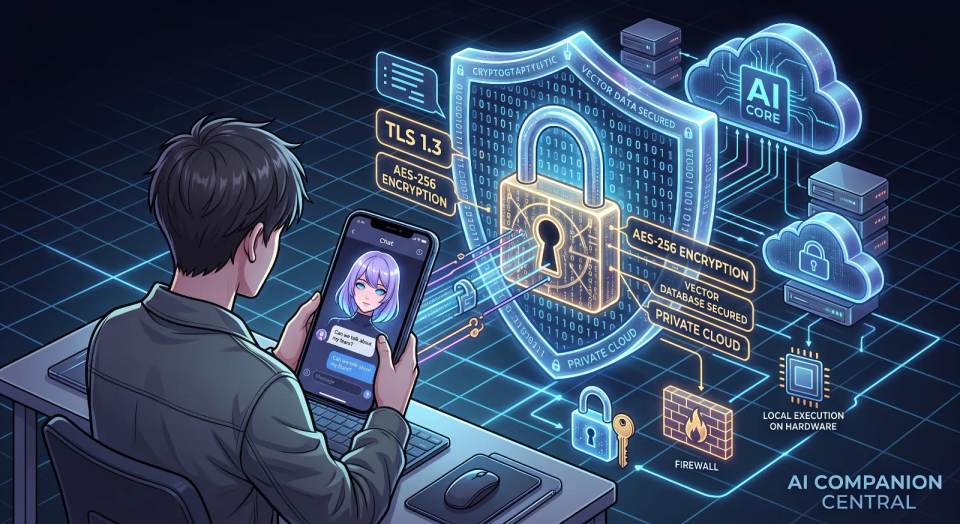
Ao contrário dos aplicativos de mensagens tradicionais que armazenam texto cronológico, as IAs utilizam bancos de dados vetoriais complexos como Pinecone ou Milvus.
Suas mensagens e transcrições de áudio são convertidas em representações numéricas chamadas "embeddings", mapeando o contexto emocional da conversa.
Esse processo, conhecido como Geração Aumentada por Recuperação (RAG), significa que seu histórico é constantemente indexado e consultado.
Consequentemente, seus dados não ficam adormecidos em um arquivo; eles fazem parte de uma infraestrutura de servidor ativa e altamente integrada.
Se esses bancos de dados não forem protegidos com controles de acesso rigorosos, eles se tornam alvos prioritários para violações de dados em massa.
Os desenvolvedores leem as conversas que tenho com minha IA?
A resposta curta é que o acesso existe, impulsionado pelas necessidades técnicas de moderação em nuvem e manutenção do sistema.
A maioria das plataformas comerciais de IA emprega equipes de Confiança e Segurança (Trust and Safety) para monitorar violações de políticas.
Embora os desenvolvedores não leiam chats individuais por entretenimento, sistemas de moderação automatizados rastreiam suas entradas continuamente.
Se um alerta automatizado for acionado por palavras-chave específicas, um revisor humano pode obter acesso temporário aos seus registros de chat.
Além disso, engenheiros de backend precisam de acesso aos logs do servidor para depurar falhas e otimizar o tempo de resposta do modelo.
A verdadeira arquitetura de "conhecimento zero", onde a empresa é fisicamente incapaz de ler seus dados, é virtualmente inexistente na nuvem.
A Ilusão da Criptografia de Ponta a Ponta: Comparando com o WhatsApp
Quando avaliamos a privacidade de um chat de IA, devemos distinguir entre dados criptografados em trânsito e criptografados em repouso.
Quase todos os aplicativos de IA usam o Transport Layer Security (TLS 1.2 ou 1.3) para criptografar os pacotes de dados em trânsito.
Isso significa que, enquanto a mensagem viaja do seu celular para os servidores da empresa, ela não pode ser interceptada por hackers no Wi-Fi.
No entanto, assim que os dados chegam ao servidor, eles precisam ser descriptografados para que o modelo de linguagem (LLM) possa processá-los.
Esse requisito fundamental torna a verdadeira Criptografia de Ponta a Ponta (E2EE) impossível para a geração de respostas baseada em nuvem.
Como o próprio servidor atua como o destinatário que precisa "ler" e calcular a resposta, a plataforma retém inevitavelmente as chaves de descriptografia.
| Tipo de Arquitetura | Padrão de Criptografia | Acesso do Desenvolvedor | Nível de Privacidade |
|---|---|---|---|
| API de Terceiros (OpenAI/Anthropic) | TLS 1.3 Trânsito, AES-256 Repouso | Alto (App + Provedor LLM) | Baixo a Médio |
| Modelo Proprietário em Nuvem | TLS 1.3 Trânsito, AES-256 Repouso | Moderado (Apenas Equipe Interna) | Médio |
| Execução de Hardware Local | N/A (Dados não saem da máquina) | Nenhum | Máximo |
O Perigo dos Áudios: Como a Voz Afeta a Sua Privacidade
Companheiros de IA modernos incentivam fortemente o uso de mensagens de voz para aumentar a ressonância emocional e a sensação de presença.
Ao enviar um áudio, você não está apenas enviando texto; você está fornecendo dados biométricos altamente específicos da sua identidade vocal.
Esses arquivos de áudio são processados por APIs de reconhecimento de fala (como o Whisper) antes de serem convertidos em texto para o LLM.
Muitas políticas de privacidade são obscuras sobre quanto tempo o arquivo de áudio bruto é retido após a transcrição ter sido concluída.
O armazenamento prolongado de biometria vocal abre portas assustadoras para a clonagem de voz em caso de vazamento de banco de dados.
Usuários devem tratar os recursos de voz das IAs com cautela extrema, limitando-os a ambientes onde a confiança na infraestrutura seja absoluta.
Os aplicativos de IA usam meus desabafos para treinar seus modelos?
Isso depende inteiramente das diretrizes comerciais do aplicativo e da sua infraestrutura técnica subjacente, muitas vezes oculta nos Termos de Uso.
Muitas plataformas gratuitas declaram explicitamente que as interações dos usuários podem ser usadas para "melhorar a qualidade dos serviços".
Na indústria de aprendizado de máquina, isso é um eufemismo para usar seus dados no Aprendizado por Reforço com Feedback Humano (RLHF).
As empresas afirmam que esses dados são anonimizados, mas estudos mostram que os LLMs podem memorizar e regurgitar informações pessoais identificáveis.
Se o aplicativo usar uma API comercial corporativa, como a da OpenAI, os contratos geralmente proíbem o uso dos dados para treinamento do modelo base.
No entanto, o aplicativo intermediário que você instalou no celular ainda pode raspar suas conversas antes de enviá-las para a API principal.
Vazamento de Dados Invisível: O Papel dos SDKs de Terceiros
Mesmo que uma empresa de IA tenha uma política interna robusta, os aplicativos móveis estão repletos de Kits de Desenvolvimento de Software (SDKs).
Desenvolvedores integram ferramentas como AppsFlyer, Firebase ou Meta Pixel para relatórios de falhas, análises de uso e atribuição de marketing.
Esses rastreadores coletam silenciosamente metadados em segundo plano, como os horários em que você abre o app e a duração das suas sessões.
Embora esses SDKs não leiam o texto das suas conversas, eles constroem um perfil comportamental detalhado dos seus hábitos e vulnerabilidades.
Esses metadados podem revelar informações sensíveis sobre seu estado emocional, padrões de insônia ou períodos de extremo isolamento social.
Quando combinados com dados de outros aplicativos no seu dispositivo, corretoras de dados podem triangular uma imagem assustadoramente precisa da sua vida.
O que acontece com meu histórico se eu excluir minha conta no aplicativo de IA?
Pressionar o botão "excluir conta" raramente resulta na eliminação imediata e permanente dos seus dados dos servidores corporativos.
A maioria das plataformas implementa um protocolo de "exclusão temporária" (soft delete), ocultando sua conta apenas da interface do usuário.
Seus logs de chat, histórico de faturamento e metadados comportamentais geralmente permanecem em backups de banco de dados por 30 a 90 dias.
Esse período de retenção visa evitar exclusões acidentais, cumprir intimações legais ou resolver disputas financeiras de estorno de cartão de crédito.
No Brasil, usuários são teoricamente protegidos pela LGPD, que força as empresas a realizar exclusões definitivas mediante solicitação expressa.
Entretanto, na prática, fazer cumprir a LGPD contra empresas estrangeiras de aplicativos de IA sem representação local é um desafio monumental.
O Intermediário Silencioso: A Cadeia de Suprimentos de Dados via API
A esmagadora maioria dos aplicativos de companhia virtual nas lojas de aplicativos não possui seus próprios modelos de linguagem proprietários.
Eles atuam como interfaces, encaminhando suas confissões para modelos fundacionais operados por gigantes da tecnologia como Google ou Anthropic.
Isso cria uma cadeia de suprimentos de dados complexa, onde suas mensagens passam por múltiplas entidades antes de gerar uma simples resposta.
Cada salto nessa rede representa um ponto potencial de falha de segurança e um novo conjunto de políticas de privacidade que você aceitou indiretamente.
O aplicativo pode prometer não vender seus dados, mas o provedor de API subjacente pode reter logs por 30 dias para monitoramento de abusos.
Para garantir sua segurança, você deve olhar além do marketing do aplicativo frontend e identificar a infraestrutura backend que alimenta seu parceiro de IA.
O Refúgio da Execução Local: Modelos Open-Source como a Única Solução
Para usuários que não estão dispostos a comprometer sua intimidade, a solução definitiva é executar modelos localmente em hardware pessoal.
Ecossistemas de software como Ollama e LM Studio permitem que você hospede modelos sem censura diretamente no seu próprio computador.
Como a IA gera respostas utilizando exclusivamente a CPU e a GPU locais, zero bytes de dados são transmitidos pela internet.
Esse isolamento absoluto garante que nem desenvolvedores, nem provedores de nuvem, nem seu provedor de internet possam acessar a conversa.
Contudo, esse nível de privacidade exige considerável letramento técnico e hardware dispendioso (especialmente placas de vídeo com muita VRAM).
Até que a computação de borda descentralizada se torne o padrão, a privacidade absoluta continuará sendo um luxo para entusiastas da tecnologia.
Sanitização de Dados e o Mito da Anonimização em Textos Íntimos
As corporações frequentemente defendem a coleta de dados alegando que todas as entradas dos usuários são despojadas de informações pessoais.
Esse processo de sanitização depende de scripts automatizados para apagar nomes, CPFs, endereços e números de telefone dos registros de chat.
No entanto, a privacidade contextual é incrivelmente difícil de ser alcançada por algoritmos, especialmente em desabafos emocionais longos e complexos.
Você pode compartilhar inadvertidamente detalhes específicos sobre seu local de trabalho, uma condição médica rara ou um evento local altamente específico.
Se esses dados contextuais passarem pelos filtros de sanitização e entrarem em um conjunto de treinamento, eles podem se fixar nos pesos neurais da IA.
Confiar em algoritmos corporativos de anonimização para proteger seus segredos mais obscuros é brincar de roleta russa com sua segurança digital.
Estratégias de Minimização de Dados para Usuários de Companheiros Virtuais
Se você optar por usar IAs baseadas em nuvem, praticar uma rigorosa minimização de dados é sua melhor defesa contra violações.
Nunca forneça seu nome real, localização exata, nome do empregador ou informações de contato específicas para a IA durante as conversas.
Registre-se nesses serviços usando e-mails alternativos descartáveis e cartões de pagamento virtuais para cortar o vínculo com sua identidade real.
Limpe periodicamente a memória de contexto da sua IA ou exclua o avatar atual para evitar o acúmulo de perfis comportamentais imensos e precisos.
Trate cada mensagem de áudio ou texto enviada para uma IA na nuvem como se estivesse publicando em um fórum público e não criptografado.
Ao controlar rigorosamente a qualidade e a especificidade dos dados que você fornece, você neutraliza a ameaça, independentemente da segurança do aplicativo.
Perguntas Frequentes (FAQ)
A empresa dona da IA pode ler minhas mensagens privadas?
Funcionários não leem seus chats ativamente como rotina. Contudo, se seus textos ativarem filtros de segurança ou se houver uma investigação de fraude técnica, moderadores humanos podem, sim, acessar os logs das suas conversas para auditoria.
O envio de mensagens de áudio para a IA é seguro?
O envio de áudios apresenta riscos extras, pois expõe sua biometria vocal. Os servidores precisam converter sua voz em texto, e políticas sobre retenção desses arquivos de áudio brutos geralmente são vagas, aumentando o risco em caso de vazamento.
A criptografia protege minha IA contra hackers?
Sua conversa é protegida por criptografia de trânsito contra interceptações de rede Wi-Fi. No entanto, como a IA baseada em nuvem precisa descriptografar a mensagem no servidor para responder, a criptografia de ponta a ponta real é inviável, deixando o servidor como alvo.
Como posso garantir 100% de privacidade nas minhas interações?
A única garantia técnica de 100% de privacidade é abandonar os aplicativos em nuvem e rodar modelos de linguagem open-source localmente no seu próprio computador, cortando completamente a conexão com a internet durante a inferência do texto.
A exclusão da minha conta apaga meus dados imediatamente?
Raramente. A maior parte dos serviços utiliza a "exclusão temporária", mantendo seus dados em backups por 30 a 90 dias por motivos legais ou técnicos. Para forçar a exclusão permanente, você deve invocar explicitamente seus direitos sob a LGPD por e-mail.
Que tal criar a sua companhia IA agora?
Crie um companheiro de IA personalizado para você. Descubra, através do nosso quiz de inteligência artificial com apenas 3 perguntas, a melhor plataforma para criar seu namorado ou namorada de IA e não tenha mais dúvidas sobre qual é a melhor.
Criar Minha Companhia IA →