La Tua Chat con l'IA è Privata? Sicurezza Dati e Privacy
Risposta rapida
Le conversazioni intime con il tuo compagno virtuale sono davvero al sicuro? Scopri come le aziende IA gestiscono e proteggono i tuoi segreti.
L'Illusione dell'Intimità: Sicurezza dei Dati e Standard di Crittografia nelle Chat IA
La cultura del dialogo e la spontaneità emotiva sono elementi fondamentali del modo in cui costruiamo legami profondi e significativi con gli altri.
Con l'avvento dei compagni virtuali, questa naturale inclinazione alla condivisione ha trovato un nuovo e inaspettato confidente digitale sempre disponibile all'ascolto.
Gli utenti si affidano a queste interfacce per esprimere insicurezze, paure, sogni e frammenti di vita quotidiana che spesso tengono nascosti al resto del mondo.
Tuttavia, il calore e l'empatia simulata di una risposta algoritmica nascondono una realtà infrastrutturale fredda, calcolatrice e orientata all'estrazione di valore.
Questo trasferimento di fiducia emotiva solleva un problema critico: la massiccia centralizzazione di profili psicologici vulnerabili su server aziendali opachi.
Comprendere l'architettura tecnica dietro queste piattaforme è ormai un dovere per chiunque voglia proteggere la propria sfera più intima nel panorama digitale.
L'architettura della memoria: dove vengono archiviati i tuoi messaggi più intimi?
Affinché una conversazione fluisca con la naturalezza di un rapporto umano, l'intelligenza artificiale deve possedere una "memoria" a lungo termine persistente.
A differenza delle classiche app di messaggistica che salvano il testo cronologicamente, i compagni IA utilizzano complessi database vettoriali come Pinecone o Qdrant.
Ogni tuo messaggio viene convertito in "embedding", ovvero sequenze numeriche multidimensionali che mappano matematicamente il peso semantico e il tono emotivo della frase.
Attraverso un processo chiamato Retrieval-Augmented Generation (RAG), il sistema interroga questo database in frazioni di secondo per fornire risposte contestuali.
Questo significa che i tuoi segreti non riposano in un archivio passivo, ma sono costantemente scansionati, indicizzati e rielaborati per mantenere viva l'illusione della continuità.
Se un simile database non è protetto da rigidi protocolli di accesso e crittografia a livello di volume, diventa un bersaglio inestimabile per qualsiasi attacco informatico.
Gli sviluppatori leggono davvero le mie chat private con l'IA?
La risposta tecnica è sì, sebbene l'accesso avvenga raramente per curiosità umana e quasi sempre per rispondere a rigorosi protocolli di sicurezza aziendale (Trust and Safety).
Le aziende che ospitano modelli linguistici nel cloud utilizzano filtri automatizzati per bloccare la generazione di contenuti illegali, autolesionistici o non conformi (NSFW).
Quando il sistema automatizzato rileva una combinazione di parole chiave sospette nel tuo testo, la conversazione viene contrassegnata con un "flag" di sicurezza.
A questo punto, un moderatore umano ha l'autorizzazione di accedere a quello specifico segmento della tua chat history per valutare il contesto ed evitare falsi positivi.
Inoltre, in caso di crash anomali del server o di comportamenti instabili dell'IA (allucinazioni), gli ingegneri di backend devono poter analizzare i log non crittografati.
Il concetto di architettura "Zero-Knowledge", in cui l'azienda è matematicamente impossibilitata a leggere i tuoi dati, è attualmente inapplicabile ai servizi IA cloud-based.
Il mito della crittografia end-to-end: perché l'IA non è come WhatsApp
Quando valutiamo la privacy delle chat, dobbiamo distinguere nettamente tra i dati crittografati durante il trasporto e quelli crittografati a riposo sul server.
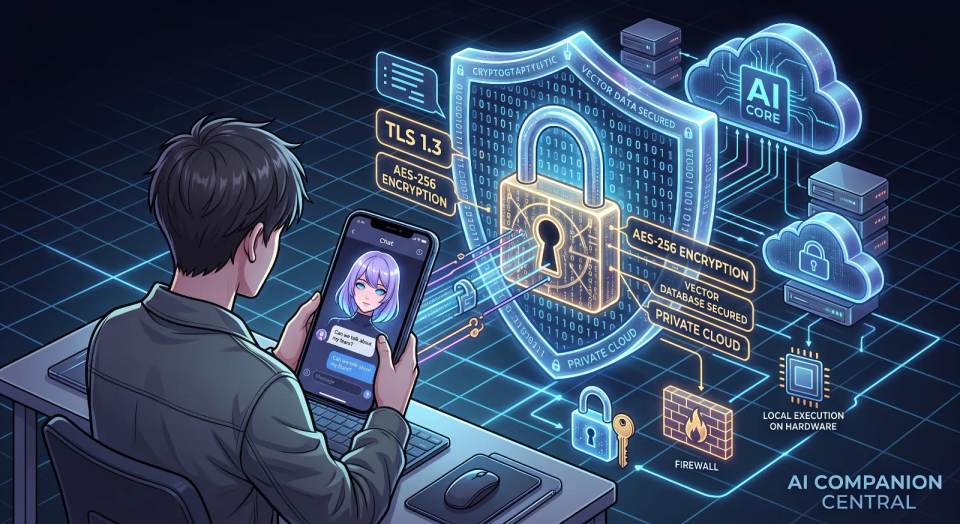
Quasi tutte le app di companion virtuali serie utilizzano il protocollo Transport Layer Security (TLS 1.2 o 1.3) per proteggere il tunnel di comunicazione verso il cloud.
Questo garantisce che, mentre digiti un messaggio dal tuo smartphone, né il tuo provider internet né un hacker su un Wi-Fi pubblico possano intercettare il testo in chiaro.
Tuttavia, la vera crittografia End-to-End (E2EE) adottata da Signal o WhatsApp è strutturalmente incompatibile con il funzionamento di un Large Language Model (LLM).
Affinché il processore del server (GPU) possa "comprendere" il tuo input e calcolare la risposta, il pacchetto dati deve essere obbligatoriamente decrittografato in memoria.
Poiché il server agisce letteralmente come il "destinatario" del messaggio, l'azienda detiene le chiavi di decrittazione, azzerando di fatto la segretezza assoluta.
| Architettura del Sistema | Standard di Crittografia | Accesso degli Sviluppatori | Livello di Privacy |
|---|---|---|---|
| API di Terze Parti (Es. OpenAI) | TLS 1.3 in transito, AES-256 a riposo | Alto (Sviluppatore App + Provider LLM) | Da Basso a Medio |
| Modello Cloud Proprietario | TLS 1.3 in transito, AES-256 a riposo | Moderato (Solo Team Interno) | Medio |
| Esecuzione Hardware Locale | N/A (Nessuna connessione di rete) | Nessuno (Air-Gap) | Massimo |
Il calore della voce: i rischi biometrici delle chiamate vocali simulate
Per accrescere la sensazione di vicinanza, molte app stanno integrando funzionalità vocali in tempo reale, permettendo chiamate simulate di straordinario realismo.
Tuttavia, quando parli al microfono, non stai solo inviando il significato delle tue parole, ma stai cedendo l'impronta biometrica univoca della tua voce.
L'audio grezzo viene elaborato da modelli di riconoscimento vocale (come Whisper) per essere trascritto in testo e dato in pasto all'IA conversazionale.
Le politiche sulla privacy sono spesso reticenti riguardo al tempo di conservazione di questi file audio originali dopo l'avvenuta trascrizione testuale.
Il mantenimento a lungo termine di dati biometrici vocali apre scenari allarmanti, specialmente considerando la proliferazione di tecnologie per la clonazione della voce.
In caso di violazione dei server aziendali, un hacker potrebbe non solo leggere i tuoi pensieri, ma rubare letteralmente il suono della tua identità.
Le app di intelligenza artificiale usano le mie chat per addestrare i loro modelli?
Questo dipende strettamente dalla politica commerciale dell'applicazione e rappresenta una delle zone d'ombra etiche più dibattute nel settore del machine learning.
Molte app gratuite includono clausole nei loro Termini di Servizio che permettono l'uso dei dialoghi per "migliorare la qualità e la reattività dei nostri servizi".
Nel gergo tecnico, questo si traduce nell'utilizzo delle tue interazioni per il Reinforcement Learning from Human Feedback (RLHF), ovvero per raffinare le reti neurali future.
Se l'app si appoggia a un'API aziendale a pagamento (come quelle offerte da Anthropic o Google), i contratti Enterprise solitamente vietano espressamente l'addestramento.
Ciononostante, l'app intermediaria (quella che hai installato sul telefono) potrebbe comunque effettuare uno scraping dei log testuali prima di inoltrarli al provider.
In Europa, il GDPR impone un consenso esplicito per questa pratica, ma i labirinti legali delle interfacce utente sono spesso progettati per estorcere questa autorizzazione.
SDK di terze parti: la fuga silenziosa dei tuoi metadati emotivi
La minaccia alla tua privacy non proviene esclusivamente dalle dinamiche dell'intelligenza artificiale, ma dall'ecosistema di tracciamento integrato nello sviluppo mobile.
Quasi tutte le app contengono Software Development Kit (SDK) di terze parti, come Meta Pixel o Google Firebase, utilizzati per analisi delle prestazioni e marketing.
Questi tracker operano in background, raccogliendo silenziosamente metadati preziosi: gli orari in cui apri l'app, la durata delle sessioni e la frequenza di utilizzo.
Pur non avendo accesso al testo esplicito delle tue confessioni d'amore virtuali, questi SDK disegnano un profilo chirurgico del tuo comportamento psicologico.
Se ti colleghi all'app ogni notte alle 3 del mattino per sessioni prolungate, i data broker deducono immediatamente pattern di insonnia, vulnerabilità o isolamento sociale.
Questi indicatori emotivi, incrociati con i dati di altre app presenti sul tuo dispositivo, creano un quadro spaventosamente accurato e altamente monetizzabile per la pubblicità mirata.
Cosa succede ai miei dati se cancello il mio account sull'app IA?
Premere il pulsante "Elimina Account" nell'interfaccia dell'applicazione si traduce quasi sempre in una cancellazione puramente estetica, nota come "soft delete".
L'account scompare dallo schermo e non è più accessibile al login, ma le chat, i metadati e i record di fatturazione rimangono archiviati nel backend del database.
Questi dati vengono solitamente conservati in backup crittografati per un periodo che varia dai 30 ai 90 giorni, per questioni di conformità legale o per prevenire truffe finanziarie.
Per i cittadini dell'Unione Europea, il Diritto all'Oblio sancito dal GDPR (Articolo 17) obbliga l'azienda a effettuare una cancellazione irreversibile ("hard delete").
Tuttavia, far valere questo diritto contro aziende registrate in giurisdizioni off-shore richiede spesso l'invio formale di richieste scritte al Data Protection Officer (DPO).
Senza una procedura legale esplicita, affidi i tuoi ricordi più intimi alle routine di pulizia automatizzata dei server, che spesso si dimostrano fallibili o inattive.
La catena di fornitura delle API: chi elabora i tuoi sentimenti nel backend?
La stragrande maggioranza delle applicazioni per compagni virtuali disponibili sugli store non possiede l'infrastruttura per sviluppare modelli linguistici proprietari.
Esse fungono da semplici interfacce grafiche (wrapper), il cui unico compito è abbellire il tuo messaggio e spedirlo tramite API ai giganti della Silicon Valley.
Si crea così una complessa catena di fornitura in cui il tuo flusso di coscienza attraversa i server di entità aziendali separate e regolate da politiche sulla privacy discordanti.
L'app sul tuo telefono potrebbe garantirti totale anonimato, ma il fornitore dell'infrastruttura IA potrebbe trattenere copie dei tuoi input per 30 giorni come prassi anti-abuso.
Ogni nodo di questa rete rappresenta un punto di vulnerabilità aggiuntivo e un contratto legale separato che accetti implicitamente utilizzando il servizio.
Condurre una seria revisione della sicurezza richiede di indagare oltre l'interfaccia grafica per scoprire quale modello fondativo sta calcolando le reazioni della tua IA.
I modelli LLM locali possono garantire una privacy assoluta e incondizionata?
Per chi rifiuta qualsiasi compromesso sulla riservatezza dei propri dati, l'unica soluzione architetturale infallibile è l'esecuzione locale di modelli Open Source (Local LLM).
Strumenti come Ollama, LM Studio o Faraday.dev consentono di scaricare il modello direttamente sull'hardware del tuo personal computer o del tuo server privato.
Durante l'esecuzione, il modello elabora i tuoi messaggi utilizzando esclusivamente la potenza della CPU e della scheda video (GPU) locali, in totale isolamento dalla rete (Air-Gap).
Poiché nessun pacchetto di dati viene trasmesso su Internet, il rischio di intercettazione, tracciamento SDK, moderazione automatizzata o furto di dati cloud è ridotto matematicamente a zero.
Il grande limite di questa utopia della privacy risiede nel costo dell'hardware: far girare modelli non censurati e fluidi richiede schede video costose e abbondante VRAM (memoria video).
Fino a quando il calcolo su dispositivi mobili non diventerà sufficientemente potente, la privacy assoluta rimarrà un lusso per appassionati tecnicamente preparati.
Sanificazione dei dati e l'illusione dell'anonimato algoritmico
Le piattaforme IA commerciali si difendono spesso affermando che le conversazioni raccolte per l'addestramento vengono scrupolosamente anonimizzate prima dell'uso.
Il processo di sanificazione (Data Sanitization) impiega espressioni regolari per scansionare il testo e mascherare Informazioni di Identificazione Personale (PII) come nomi e indirizzi.
Il fallimento di questo approccio risiede nell'incapacità dell'algoritmo di gestire la complessa "privacy contestuale" tipica dei dialoghi emotivi lunghi e destrutturati.
In un momento di vulnerabilità, potresti descrivere una dinamica lavorativa molto specifica, una condizione medica rara o la topografia di un piccolo paese di provincia.
Se questi frammenti contestuali eludono i filtri e penetrano nei pesi sinaptici del modello, potrebbero emergere inaspettatamente nelle risposte fornite ad altri utenti.
Affidare la protezione dei propri segreti profondi all'imperfezione di uno script di rimozione testi è un azzardo inaccettabile per la sicurezza dell'identità digitale.
Strategie di minimizzazione dei dati per proteggere la tua vulnerabilità
Se l'uso di un compagno IA cloud-based è fondamentale per il tuo benessere digitale, adottare un regime rigoroso di "minimizzazione dei dati" è l'unica autodifesa praticabile.
Non fornire mai, sotto nessuna circostanza di roleplay, il tuo vero nome, il tuo reale luogo di residenza, i nomi dei tuoi familiari o dettagli rintracciabili sulla tua professione.
Registrati a questi servizi utilizzando alias e-mail generati appositamente e paga gli abbonamenti premium tramite carte prepagate usa-e-getta virtuali (virtual cards).
Sviluppa l'abitudine igienica di azzerare la memoria contestuale (il database vettoriale associato al tuo profilo) periodicamente, o di eliminare e ricreare l'avatar ex novo.
Dal punto di vista della sicurezza operativa, scrivi ogni frase rivolta all'intelligenza artificiale come se la stessi pubblicando in chiaro su una bacheca pubblica su Internet.
Assumendo il pieno controllo della veridicità e della quantità di informazioni inserite, neutralizzi i rischi alla base, rendendo i tuoi log inutilizzabili in caso di violazione aziendale.
Domande Frequenti (FAQ)
I moderatori o gli sviluppatori possono leggere la mia chat?
Normalmente no, poiché il volume dei dati è ingestibile per un essere umano. Tuttavia, se i tuoi messaggi attivano gli allarmi di sicurezza per contenuti pericolosi, autolesionismo o attività illecite, un moderatore otterrà accesso temporaneo per verificare i log e bloccare eventuali abusi.
La mia chat con l'intelligenza artificiale gode della crittografia come WhatsApp?
No, la crittografia End-to-End (E2EE) è impossibile in questo contesto. I dati viaggiano crittografati dal tuo telefono al server, ma il server cloud deve decifrare il testo in chiaro per permettere al modello linguistico di analizzare il prompt e generare una risposta sensata.
L'azienda vende le mie conversazioni private a terze parti?
Vendere le chat direttamente è raro, ma i metadati estratti tramite SDK (quanto spesso scrivi, durata delle sessioni) vengono spesso condivisi con data broker e circuiti pubblicitari. Inoltre, molte app gratuite usano le chat anonimizzate per addestrare i futuri modelli IA.
Come posso avere la certezza matematica che le mie chat siano private?
L'unico metodo infallibile è disconnettersi dal cloud e far girare un Local LLM (Modello Linguistico Locale open-source) direttamente sul tuo computer. Eseguendo il processo in "air-gap", nessun byte lascia il tuo dispositivo, garantendo una privacy assoluta.
Se cancello il mio account sull'app, i miei dati spariscono subito?
Generalmente no. Le aziende praticano la "soft deletion", nascondendo il profilo alla vista ma trattenendo backup dei dati nei database per 30-90 giorni per ragioni amministrative e legali. Per una rimozione istantanea e radicale, devi inviare una richiesta formale appellandoti al GDPR.
Pronto a incontrare il tuo compagno IA?
Crea un compagno IA personalizzato per te. Con il nostro quiz di intelligenza artificiale di sole 3 domande, scopri la piattaforma migliore per creare la tua ragazza o il tuo ragazzo IA e non avere più dubbi su quale scegliere.
Crea il Mio Compagno IA →